· Aktualisiert 2026-09-11
Nordkoreas zwei Drittel der Krypto-Hackverluste im ersten Halbjahr — zwei Erhebungen lesen, ohne sie zu mischen
Korrektur (2026-09-11): ① In der Liste im Text waren die Erhebungen der beiden Untersuchungsfirmen (TRM Labs und Blockaid) erneut vermischt; das ist berichtigt (die 789 Millionen Dollar bzw. 74% aus gestohlenen privaten Schlüsseln sind Zahlen von Blockaid, nicht von TRM). ② Der Satz, der die beiden April-Fälle Lazarus und deren Untergruppe TraderTraitor zusammen zuschrieb, wurde gestrichen. TRM hält die Angreifer von Drift für eine andere nordkoreanische Gruppe als TraderTraitor und schreibt, welche Gruppe es war, werde noch untersucht. ③ Die Stelle, die den Unterschied zwischen TRMs 76% (Bericht vom 30. April) und 66% (Bericht vom 1. Juli) allein mit dem Zeitraum erklärte, wurde korrigiert. Der Juli-Bericht schreibt denselben April-Stand neu mit 71%. ④ Die in den zitierten Unterlagen nicht auffindbaren 6,75 Milliarden Dollar kumuliert und die Schätzung im Bereich von 2 Milliarden Dollar für das Gesamtjahr 2025 wurden entfernt; die Mitteilung des US-Finanzministeriums kam zu den Quellen hinzu. ⑤ Die Erklärung „Weil Börsen sicherer wurden, verlagerten sich die Angriffe zu DeFi“ wurde gestrichen, weil sie der zitierten TRM-Unterlage inhaltlich widerspricht. Auch der Rat, Dienste nach ihrem Cold-Wallet-Anteil auszuwählen, wurde gestrichen, weil es dazu keine vergleichbaren öffentlichen Daten gibt. ⑥ Zusatzkorrektur vom 2026-09-11: Die zwei TRM-Zahlen für 2025 stehen jetzt gemeinsam im Text. Der Bericht vom Dezember 2025 nennt für das ganze Jahr nur die Untergrenze mehr als 1,5 Milliarden Dollar, der Bericht vom Juli 2026 nennt für 2025 allein im ersten Halbjahr rund 1,7 Milliarden Dollar. Die beiden Werte widersprechen einander nicht, dürfen aber nicht aneinandergehängt werden. ⑦ Die Empfehlungen von TRM wurden auf die drei im Original genannten Punkte zurückgeführt (Signieren mit Hardware, Schlüsselverwaltung, Mehr-Personen-Freigabe bei großen Überweisungen). Die „Verwahrstruktur“ aus der vorigen Fassung steht nicht im Original. ⑧ Die Angabe zur Schadenssumme 2025 lautet wieder wie im Original mehr als 2,7 Milliarden Dollar, und der nordkoreanische Anteil wieder weit über die Hälfte. Das ursprüngliche Veröffentlichungsdatum (2026-08-02) bleibt erhalten.
„Nordkorea hat zwei Drittel der Hackverluste im ersten Halbjahr kassiert“ – diesen Satz liest man oft. Aber von welcher Firma stammt der Wert, und durch welche Bezugsgröße wurde er geteilt? Wir mischen die Zahlen zweier Erhebungen nicht, sondern stellen sie nebeneinander.
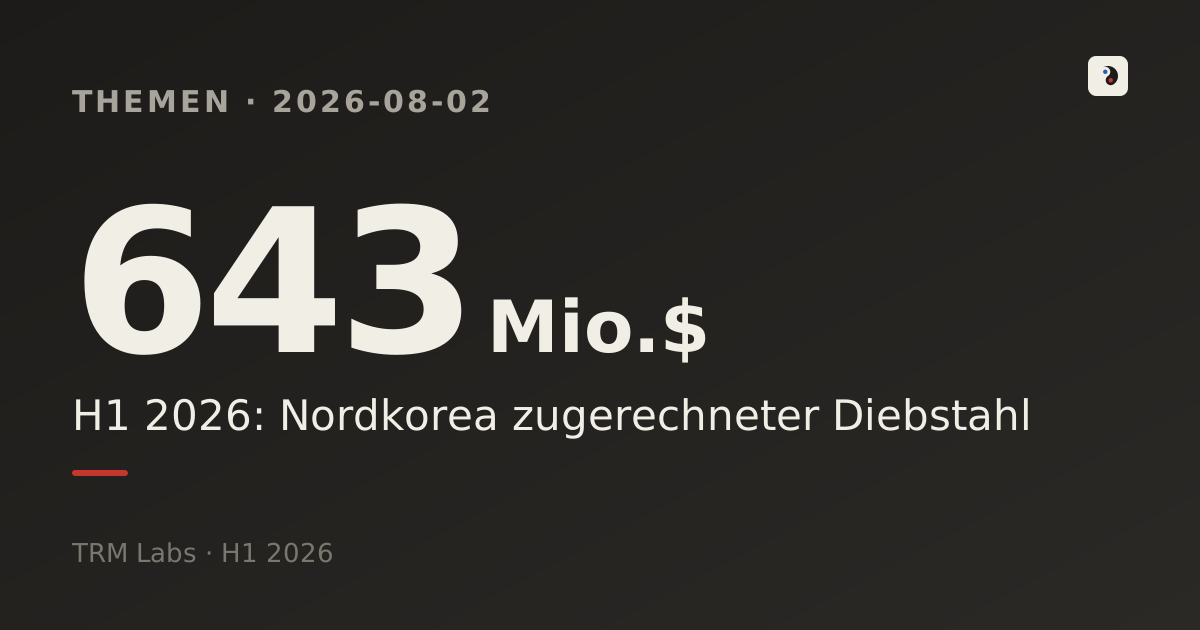
- Nach der Erhebung von TRM Labs gab es im ersten Halbjahr 2026 insgesamt 207 Hackfälle mit 972 Millionen Dollar Schaden. Davon rechnet TRM rund 643 Millionen Dollar (etwa 66%) Aktivitäten mit Bezug zu Nordkorea zu.
- Erhebt eine andere Firma (Blockaid) denselben Zeitraum, sind es 212 Fälle und rund 1,1 Milliarden Dollar; der Nordkorea zugerechnete Teil liegt bei 609 Millionen Dollar (55%). Die beiden Erhebungen haben verschiedene Bezugsgrößen, ihre Zahlen lassen sich nicht mischen.
- Rund 90% des nordkoreanischen Anteils (577 Millionen Dollar) stammen aus zwei Fällen im April (Drift 285 Millionen, KelpDAO 292 Millionen Dollar). Die Summe ist kleiner als im ersten Halbjahr 2025 (rund 1,7 Milliarden Dollar, TRM-Bericht vom Juli 2026). TRM führt den Unterschied darauf zurück, dass es „im übrigen Ökosystem weniger Großdiebstähle gab als 2025“.
Was ist passiert
- Am 1. April flossen von Drift, einer dezentralen Terminbörse auf Solana-Basis, Kryptowerte im Umfang von rund 285 Millionen Dollar ab.
- Am 18. April wurden von KelpDAO, einem Protokoll auf Ethereum-Basis, weitere rund 292 Millionen Dollar gestohlen.
- Zusammen sind das 577 Millionen Dollar. Das sind rund 90% der 643 Millionen Dollar, die TRM Labs Nordkorea zurechnet. Es liegt also nicht an vielen kleinen Hacks, sondern die Summe ballt sich in wenigen großen Angriffen.
- TRM Labs schreibt, Angriffe auf Infrastruktur und Betrieb hätten rund 76% der gesamten Beutesumme ausgemacht. Nach Zahl der Fälle waren es aber nur etwa 15%. Solche Angriffe zielen nicht auf Lücken im Code, sondern auf die Zugangswege von Menschen und Systemen – etwa auf private Schlüssel (der Schlüssel, mit dem man eine Wallet öffnet, ähnlich einem Passwort) oder auf Konten. Es gibt also wenige Fälle, aber jeder einzelne richtet viel größeren Schaden an.
Wer hinter den beiden Fällen steht, lässt sich nicht in einem Zug beantworten. TRM Labs sah in seinem Bericht vom 30. April bei beiden Fällen einen Bezug zu Nordkorea. Die Angreifer von Drift bewertete TRM allerdings als eine andere nordkoreanische Gruppe als TraderTraitor; welche es war, werde noch untersucht. Zu KelpDAO schrieb TRM, die Art, wie das gestohlene Geld anschließend gewaschen wurde, ähnele dem gewohnten Vorgehen von TraderTraitor. Lazarus ist der Name, den das US-Finanzministerium im September 2019 bei der Aufnahme in die Sanktionsliste als eine mit Nordkoreas Aufklärungsgeneralbüro verbundene Gruppe bezeichnete. Eine Unterlage, die die beiden April-Fälle 2026 ausdrücklich Lazarus zuordnet, konnte dieser Text jedoch nicht bestätigen. Nordkorea hat solche Analysen öffentlich bestritten. Dieser Text hat nicht selbst überprüft, wer die Taten begangen hat. Er gibt wieder, dass Untersuchungsfirmen zu dieser Einschätzung kamen. Das ist etwas anderes als ein rechtskräftiges Urteil.
Derselbe Zeitraum, zwei verschiedene Erhebungen – was beim Mischen schiefgeht
In der koreanischen Berichterstattung dazu passiert ein Fehler besonders oft: Der Prozentwert von Blockaid wird an die Gesamtsumme von TRM Labs gehängt. Die beiden Firmen haben unterschiedliche Fälle und Summen erfasst, deshalb sind auch ihre Bezugsgrößen verschieden.
Die Bezugsgröße aus dem Prozentwert zurückrechnen
Es gibt eine Probe, die man selbst machen kann. In den von VOA berichteten Blockaid-Zahlen betragen die Verluste aus gestohlenen privaten Schlüsseln 789 Millionen Dollar, ihr Anteil 74%. Teilt man 789 Millionen Dollar durch 0,74, kommt man auf rund 1,07 Milliarden Dollar. Das passt im Rahmen der Rundung zu den „rund 1,1 Milliarden Dollar“ aus demselben Artikel. Teilt man dieselben 789 Millionen Dollar dagegen durch TRMs 972 Millionen Dollar, ergibt das rund 81% – und das passt nicht zu 74%. Wenn Prozentwert und Gesamtsumme nicht zusammenpassen, stammen die beiden Zahlen aus verschiedenen Erhebungen.
Aus demselben Grund muss man auch innerhalb der TRM-Unterlagen darauf achten, aus welchem Monat eine Zahl stammt. Die 76% weiter oben waren der Anteil nach Angriffsart. Die 76%, um die es jetzt geht, sind der Anteil Nordkoreas – also eine andere Zahl. Der TRM-Bericht vom 30. April mit dem Titel „Nordkorea hat mit nur zwei Angriffen 76% der Krypto-Hackverluste 2026 erbeutet“ teilt durch eine Bezugsgröße, die den Zeitraum 1. Januar bis 30. April 2026 kumuliert umfasst. Der Halbjahresbericht vom 1. Juli blickt jedoch auf denselben April-Stand zurück und schreibt ihn neu als „71% bis April“. Der Unterschied zwischen 76% (Ende April) und 66% (Ende Juni) lässt sich also nicht allein mit dem Zeitraum erklären. Dazwischen steckt auch die Möglichkeit, dass TRM seine interne Erhebung überarbeitet hat. Eine Erklärung dafür, warum aus 76% 71% wurden, konnte dieser Text nicht finden. Das heißt: Selbst Zahlen derselben Firma darf man nicht einfach aneinanderhängen, wenn sie aus verschiedenen Veröffentlichungen stammen.
Warum dieses Geld wichtig ist
Als das US-Finanzministerium am 6. Mai 2022 Sanktionen gegen einen Krypto-Mixer verkündete (ein Dienst, der Geldflüsse vermischt und die Verfolgung erschwert), schrieb es: „Unter dem Druck starker US- und UN-Sanktionen hat sich Nordkorea auf illegale Aktivitäten gestützt – darunter Cyber-Diebstahl bei Kryptobörsen und Finanzinstituten –, um seine unrechtmäßigen Programme für Massenvernichtungswaffen (WMD) und ballistische Raketen zu finanzieren.“ Untersuchungsfirmen sehen es ähnlich: Weil Sanktionen die normalen Wege zu Devisen blockieren, dient das Hacken als Umgehungsquelle für Geld.
Der Größenverlauf sieht so aus. TRM Labs schrieb im Bericht vom 18. Dezember 2025, in jenem Jahr seien weltweit mehr als 2,7 Milliarden Dollar durch Hacks gestohlen worden, und weit über die Hälfte davon sei Nordkorea zuzurechnen. Das ist der Stand bis zum Erscheinungstag dieses Berichts, keine nach Jahresende feststehende Zahl. Dieselbe Unterlage ordnet allein für 2025 mehr als 1,5 Milliarden Dollar Aktivitäten mit Bezug zu Nordkorea zu. Die 643 Millionen Dollar aus dem ersten Halbjahr 2026 sind kleiner als das. Sie umfassen aber nur ein halbes Jahr und lassen sich deshalb nicht direkt neben eine Jahreszahl stellen. Die 6,75 Milliarden Dollar kumuliert und die Schätzung im Bereich von 2 Milliarden Dollar für das Gesamtjahr 2025 aus der vorigen Fassung wurden entfernt, weil sie auf der zitierten TRM-Seite nicht zu finden sind.
Ein Punkt gehört hier noch dazu. Der Halbjahresbericht von TRM für 2026 schreibt, 2025 seien allein im ersten Halbjahr rund 1,7 Milliarden Dollar zusammengekommen. Die Unterlage vom Dezember 2025 nennt für das gesamte Jahr dagegen nur mehr als 1,5 Milliarden Dollar. „Mehr als“ ist eine Untergrenze, deshalb kann man nicht sagen, die beiden Werte widersprächen einander. Wer allerdings nur die Dezember-Unterlage sieht, liest das Jahresvolumen leicht kleiner, als es tatsächlich war. Man darf die beiden Werte also nicht aneinanderhängen und als Jahresverlauf lesen. Die Regel, die wir oben bei 76% und 66% angewandt haben, gilt hier genauso.
Übrigens: Die häufig zitierten „29,7% im Jahr 2023 (340,4 Millionen Dollar)“ sind ein bis zum dritten Quartal 2023 aufgelaufener Wert. Stellt man sie in eine Reihe mit festen Jahreszahlen und zieht daraus eine Trendlinie, wirken sie kleiner, als sie sind.
Südkorea ist keine Ausnahme. Der größten Börse des Landes, Upbit, wurden 2019 342.000 ETH gestohlen (damals rund 58 Milliarden Won). Am 27. November 2025 gab es erneut einen Angriff, bei dem Kryptowerte im Umfang von rund 44,5 Milliarden Won nach außen abflossen. Ein Vertreter des Ministeriums für Wissenschaft und IKT sagte: „Dass am selben Tag wie vor sechs Jahren und auf dieselbe Weise gehackt wurde, spricht mit hoher Wahrscheinlichkeit für dieselbe nordkoreanische Gruppe.“ Das ist eine Vermutung von Regierung und Sicherheitsbranche, kein rechtskräftiges Urteil.
Die Zahlen – die Summe ist kleiner, aber
Die Summe ist nicht deshalb kleiner, weil es weniger Angriffe gab. Im ersten Halbjahr 2026 waren es 207 Fälle. TRM führt den Unterschied darauf zurück, dass es „im übrigen Ökosystem weniger Großdiebstähle gab als 2025“. TRM schreibt weiter: „Eine kleinere Beutesumme darf nicht als sicherere Umgebung missverstanden werden.“ Mit anderen Worten: Eine kleinere Gesamtsumme heißt nicht, dass die Bedrohung kleiner geworden ist. Der Wert schwankt damit, ob es große Einzelfälle gab oder nicht.
Der Streitpunkt – ist die Bedrohung kleiner geworden oder präziser?
Die Sicherheitsbranche betont, man dürfe eine kleinere Summe nicht als kleinere Bedrohung lesen. Ihr Beleg ist die oben beschriebene Struktur: Angriffe auf Infrastruktur und Betrieb machten nur 15% der Fälle aus, verursachten aber 76% der Summe. Das heißt: Wer auf Schlüsselverwaltung und auf Menschen zielt, richtet weit größeren Schaden an als wer Lücken im Code sucht.
Umgekehrt sehen manche in der kleineren Summe einen Erfolg von Sanktionen und besserer Sicherheit. Die Begründung der vorigen Fassung – „Weil die Börsen sicherer wurden, verlagerten sich die Angriffe zu DeFi (Finanzdiensten, die ohne vermittelnde Firma allein über Programme laufen)“ – wurde allerdings gestrichen, weil sie der zitierten TRM-Unterlage inhaltlich widerspricht. TRM schrieb im Bericht vom Dezember 2025, Nordkoreas Ziele hätten sich von Bridges (Diensten, die wie eine Brücke verschiedene Blockchains verbinden) hin zu zentralisierten Diensten verschoben, die anfälliger für Täuschung von Menschen sind. Begründet wurde das damit, dass ein zentralisierter Dienst weit größeren Schaden verursachen kann als eine einzelne Bridge. Letztlich lässt sich mit den derzeit öffentlichen Unterlagen nicht entscheiden, was der Hauptgrund für die kleinere Summe war. Mitzusehen ist auch, dass Nordkorea solche Analysen grundsätzlich bestreitet.
Ausblick – worauf man achten sollte
Drei Dinge lohnen den Blick. Erstens, ob TRMs Beobachtung vom Dezember 2025 – die Verschiebung der Ziele von Bridges zu zentralisierten Diensten – anhält. Zweitens, ob der Anteil der Angriffe auf Infrastruktur und Betrieb weiterhin hoch bleibt. Wenn ja, muss sich die Abwehr weg von Code-Prüfungen hin zu Schlüsselverwaltung und zum Umgang mit Täuschungsversuchen gegen Insider verlagern. Drittens, ob in der Erhebung des zweiten Halbjahres wieder ein sehr großer Einzelfall auftaucht.
Privatpersonen können allein mit dieser Statistik kaum entscheiden, „welcher Dienst sicherer ist“. Denn es gibt keine öffentlichen Daten, mit denen sich der Cold-Wallet-Anteil (Wallets, die vom Internet getrennt sind) der Börsen vergleichen ließe. TRM empfiehlt im Halbjahresbericht drei Dinge: Signieren mit Hardware, eine robuste Schlüsselverwaltung und die Freigabe großer Überweisungen durch mehrere Personen. Gemeint ist: Das Gewicht gehört weniger auf Code-Prüfungen als auf Kontrollen, die das Geld tatsächlich schützen. Das sind keine Punkte, die eine Privatperson auswählen kann, sondern Punkte, die ein Dienst erfüllen muss. Dieser Text empfiehlt keine Anlageentscheidung zu einem bestimmten Dienst oder Vermögenswert.
Was dieser Text nicht überprüfen konnte
- Den Originalbericht von Blockaid – Die Zahlen 55% und 74% haben wir über die VOA-Berichterstattung bestätigt. Den von Blockaid selbst veröffentlichten Bericht konnten wir nicht öffnen. Auch ob die Gesamtsumme „rund 1,1 Milliarden Dollar“ oder eher 1,07 Milliarden Dollar beträgt, müsste mit dem Original abgeglichen werden.
- Den Grund, warum TRM den April-Anteil geändert hat – Eine Erklärung, warum aus den 76% des Berichts vom 30. April im Bericht vom 1. Juli 71% wurden (überarbeitete Erhebung oder andere Bezugsgröße), konnten wir nicht finden.
- Eine feststehende Jahreszahl für 2025 – TRM nennt nur die Untergrenze „mehr als 1,5 Milliarden Dollar“. Die Schätzung im Bereich von 2 Milliarden Dollar von anderen Stellen konnten wir bei dieser Korrektur nicht in einer von der Firma selbst veröffentlichten Unterlage bestätigen und haben sie deshalb aus dem Text entfernt.
- Details zum Upbit-Fall 2025 – Die Zahl der gestohlenen Vermögensarten und die Zahl der externen Adressen, auf die verschoben wurde, konnten wir bei dieser Prüfung nicht in einer von der Firma selbst veröffentlichten Unterlage bestätigen und haben sie deshalb aus dem Text entfernt.
- Das kumulierte Wäschevolumen im Zusammenhang mit OFAC-Sanktionen – Den Originaltext der Sanktionsbekanntmachung konnten wir nicht bestätigen und haben die Angabe deshalb aus dem Text entfernt.
- H1 2026 Crypto Hacks Reach Record High as Losses Fall Below USD 1 Billion — TRM Labs (01.07.2026)
- North Korea Stole 76% of All Crypto Hack Value in 2026 — With Just Two Attacks — TRM Labs (30.04.2026, Erhebungszeitraum 01.01.–30.04.2026)
- Nordkorea entfällt auf 55% der Krypto-Hackverluste im ersten Halbjahr — VOA Korea (zitiert Blockaid) (30.07.2026)
- North Korea behind two-thirds of crypto theft in H1 2026, report says — UPI (03.07.2026)
- North Korea and the Industrialization of Cryptocurrency Theft — TRM Labs (18.12.2025)
- U.S. Treasury Issues First-Ever Sanctions on a Virtual Currency Mixer, Targets DPRK Cyber Threats — US-Finanzministerium (06.05.2022)
- Upbit um 44,5 Milliarden Won erleichtert, Nordkoreas Lazarus im Verdacht — The Korea Economic Daily (28.11.2025)
- North Korea hackers stole crypto to fund nuclear program: TRM, Chainalysis — CNBC (06.09.2023, Stand: kumuliert bis zum dritten Quartal 2023)
Diesen Text hat nuloq auf Basis der oben unter „Quellen“ genannten Unterlagen mit Hilfe von KI-Werkzeugen zusammengestellt. Bei der Korrektur am 11. September 2026 direkt geöffnet und gelesen wurden: der Halbjahresbericht von TRM Labs vom 1. Juli 2026, die Unterlage vom 30. April 2026, die Langfristanalyse vom 18. Dezember 2025 sowie die Mitteilung des US-Finanzministeriums vom 6. Mai 2022. Den Originalbericht von Blockaid konnten wir nicht öffnen; alle davon betroffenen Zahlen stehen deshalb so, wie die VOA-Berichterstattung sie wiedergibt. Für die Zusatzkorrektur am 11. September 2026 haben wir den TRM-Halbjahresbericht vom 1. Juli und die Unterlage vom 18. Dezember erneut geöffnet und im Original bestätigt: rund 1,7 Milliarden Dollar für das erste Halbjahr 2025 sowie „mehr als 2,7 Milliarden Dollar“, „weit über die Hälfte“ und die drei Empfehlungen. Analysen dazu, wer die Taten begangen hat, sind Einschätzungen von Untersuchungsfirmen und keine rechtskräftigen Feststellungen. Erhebungszahlen ändern sich je nach Firma und Erhebungsstichtag. Ziel ist Information, nicht eine Grundlage für Anlageentscheidungen; sobald ein Fehler bestätigt ist, korrigieren wir ihn.
Ähnliche Beiträge
Nordkoreas 57 Atomwaffen: Warum Trump das Wort 'Denuklearisierung' vermied
Erstmals nennt Trump eine Zahl: Nordkorea habe 57 Atomwaffen. Ein Treffen mit Kim Jong Un sei 2026 geplant — 'Denuklearisierung' erwähnte er bewusst nicht.
2026-07-22 KOSPI faellt von 7.166 zurueck, 10-Mio.-Won-Strafe fuer Seouls Buergermeister, Datenleck bei Diplomaten
Der KOSPI sprang intraday 5% auf 7.166 und schloss doch nur 0,74% hoeher bei 6.797,70 — laut JPMorgan sind erst 75% des Margin-Abbaus geschafft. Dazu: Warum 10 Mio. Won Geldstrafe Seouls Buergermeister das Amt kosten koennten und warum ein Datenleck bei 10.000 Diplomaten-Datensaetzen 5 Monate verschwiegen wurde.
150 Soldaten, 70 % Öl: Südkoreas Dilemma an der Straße von Hormuz
Zwischen US-Druck und Irans Kriegsdrohung erwägt Südkorea, 150 Soldaten an die Straße von Hormuz zu entsenden – die Route für 70 % seiner Ölimporte. Das Dilemma in Zahlen.
148,8 Bio. Won Soziales, 1.519,8 Bio. Won Schulden — wodurch werden die 48,3 % geteilt?
Wir unterscheiden zwei Arten, den Sozialhaushalt zu zählen, und berichtigen den Nenner der Staatsschuldenquote: Es ist das nominale BIP. Warum die Quote sinkt, lassen wir offen, bis die offiziellen BIP-Annahmen bestätigt sind. Auch dass der Fonds für künftige Herausforderungen den Schuldenanstieg um 106 Billionen Won verursacht hat, ist nicht belegt.