· Actualizado el 2026-09-11
Corea del Norte y dos tercios de las pérdidas cripto del primer semestre: no mezclar dos recuentos
Corrección (2026-09-11): ① los recuentos de dos entidades (TRM Labs y Blockaid) volvían a estar mezclados en la lista del texto y se han separado (los 789 millones de dólares y el 74% del robo de claves privadas son cifras de Blockaid, no de TRM). ② Se quitó la frase que atribuía los dos ataques de abril a Lazarus y a su subgrupo TraderTraitor. TRM considera que el atacante de Drift es un grupo norcoreano distinto de TraderTraitor y señala que la identificación del grupo sigue en investigación. ③ Se corrigió el pasaje que explicaba solo por la diferencia de periodo la distancia entre el 76% de TRM (documento del 30 de abril) y el 66% (documento del 1 de julio): el documento de julio revisa ese mismo punto de abril y lo deja en un 71%. ④ Se quitaron el acumulado de 6.750 millones de dólares y la estimación anual de 2025 del orden de 2.000 millones de dólares, que no aparecen en los documentos citados, y se añadió a las fuentes el comunicado del Departamento del Tesoro de EE. UU. ⑤ La explicación de que «como los exchanges reforzaron su seguridad, los ataques se desplazaron a las finanzas descentralizadas» iba en sentido contrario al documento de TRM citado, así que se quitó. También se quitó el consejo de elegir un servicio por su porcentaje de almacenamiento en frío, porque no hay datos públicos comparables. ⑥ Corrección adicional del 2026-09-11: las dos cifras de 2025 de TRM se presentan ahora juntas en el texto. El documento de diciembre de 2025 da el año entero solo como límite inferior, al menos 1.500 millones de dólares, mientras que el documento de julio de 2026 da unos 1.700 millones de dólares solo para el primer semestre de 2025. Las dos cifras no se contradicen, pero no deben leerse una a continuación de otra. ⑦ La lista de recomendaciones de TRM se redujo a los tres puntos del documento original (firma con dispositivo físico, gestión de claves y aprobación por varias personas en las transferencias grandes). La «custodia de activos» que aparecía en la versión anterior no está en el original. ⑧ Las pérdidas de 2025 se reescribieron como en el documento original: más de 2.700 millones de dólares, con una parte norcoreana de bastante más de la mitad. Se conserva la fecha de publicación original (2026-08-02).
Se lee a menudo que «Corea del Norte se llevó dos tercios de las pérdidas por hackeos del primer semestre». Pero ¿de qué entidad sale esa cifra y entre qué está dividida? Ponemos una al lado de otra, sin mezclarlas, las cifras de dos entidades que no cuentan lo mismo.
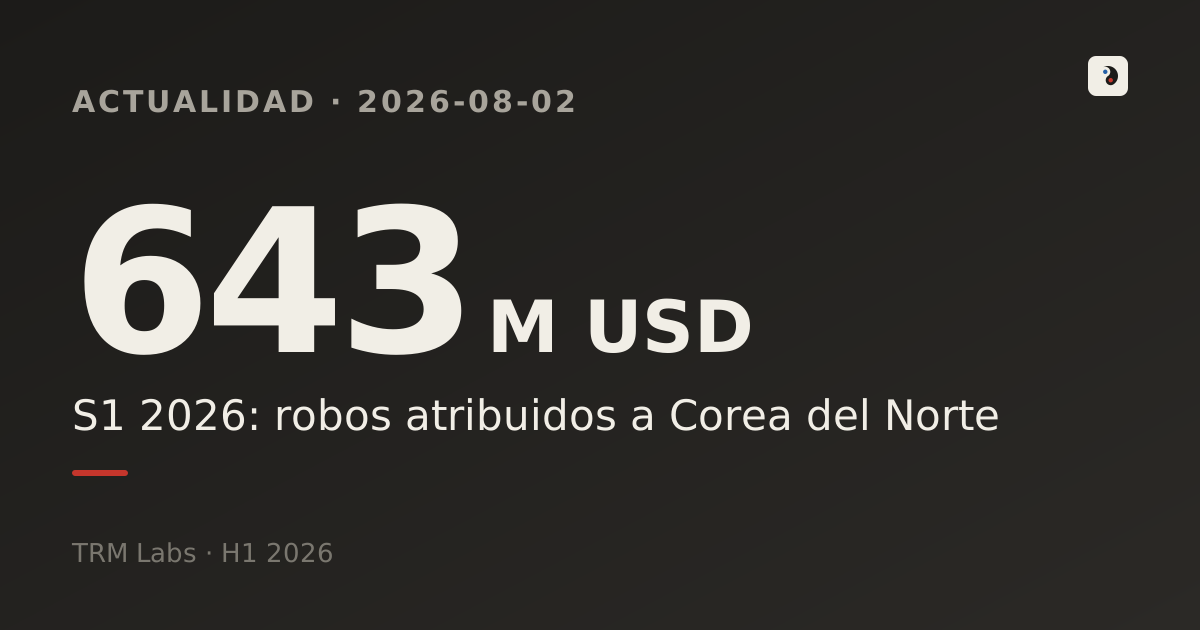
- Según el recuento de TRM Labs, las pérdidas por hackeos del primer semestre de 2026 suman 207 incidentes y 972 millones de dólares. De ese total, unos 643 millones de dólares (alrededor del 66%) se atribuyen a actividades ligadas a Corea del Norte.
- Para el mismo periodo, el recuento de otra entidad (Blockaid) da 212 incidentes y unos 1.100 millones de dólares, con 609 millones (55%) ligados a Corea del Norte. Los dos recuentos no tienen el mismo denominador, es decir, no dividen sobre la misma base: por eso no se pueden mezclar sus cifras.
- Cerca del 90% de la parte norcoreana (577 millones de dólares) viene de dos ataques de abril (285 millones en Drift y 292 millones en KelpDAO). El importe es menor que el del primer semestre de 2025 (unos 1.700 millones de dólares, documento de TRM de julio de 2026). TRM explica esa diferencia porque «hubo menos robos de gran tamaño en el resto del ecosistema que en 2025».
Qué ha pasado
- El 1 de abril salieron de Drift, una plataforma descentralizada de futuros basada en Solana, unos 285 millones de dólares en criptoactivos.
- El 18 de abril se robaron otros 292 millones de dólares de KelpDAO, un protocolo basado en Ethereum.
- Si se suman los dos casos salen 577 millones de dólares, cerca del 90% de los 643 millones de dólares que TRM Labs atribuye a Corea del Norte. Es decir, el total no viene de muchos robos pequeños, sino que se concentra en unos pocos ataques grandes.
- TRM Labs indica que las vulneraciones de infraestructura y operación supusieron cerca del 76% del importe total robado, mientras que solo representaron alrededor del 15% de los incidentes. Este tipo de vulneración no ataca un fallo del código: ataca las vías de acceso de las personas y los sistemas, como las claves privadas (la llave que abre un monedero, algo parecido a una contraseña) o las cuentas. Son, por tanto, pocos casos, pero cada uno causa un daño mucho mayor.
No se puede atribuir los dos ataques a un mismo autor. En su documento del 30 de abril, TRM Labs considera que ambos están ligados a Corea del Norte. Pero evalúa que el atacante de Drift es un grupo norcoreano distinto de TraderTraitor y escribe que la identificación del grupo sigue en investigación. Sobre KelpDAO explica que la forma de blanquear el dinero después del robo se parece a los métodos habituales de TraderTraitor. Lazarus es el nombre de un grupo que el Departamento del Tesoro de EE. UU. señaló como vinculado a la Oficina General de Reconocimiento de Corea del Norte, al incluirlo en su lista de sanciones en septiembre de 2019. Pero en este artículo no hemos podido confirmar ningún documento que señale a Lazarus como autor concreto de los dos ataques de abril de 2026. Corea del Norte ha negado públicamente este tipo de análisis. Este artículo no verifica por su cuenta quién hizo qué: solo traslada lo que evalúan las entidades que investigan. Eso es distinto de una decisión firme de un tribunal.
Mismo periodo, dos recuentos distintos: el error que aparece al mezclarlos
En la cobertura surcoreana de este asunto, el error más frecuente consiste en pegar un porcentaje de Blockaid a un total de TRM Labs. Las dos entidades no cuentan los mismos incidentes ni los mismos importes, así que tampoco dividen sobre la misma base.
Calcular el denominador hacia atrás a partir del porcentaje
Hay una comprobación que cualquiera puede hacer. En las cifras de Blockaid que difundió VOA, el robo de claves privadas son 789 millones de dólares y su peso es del 74%. Si se dividen 789 millones de dólares entre 0,74 salen unos 1.070 millones de dólares, que cuadra, dentro del margen de redondeo, con los «unos 1.100 millones de dólares» del mismo artículo. En cambio, si se dividen esos mismos 789 millones de dólares entre los 972 millones de TRM sale un 81% aproximadamente, que no cuadra con el 74%. Cuando un porcentaje y un total no encajan, es que las dos cifras vienen de recuentos distintos.
Por la misma razón, dentro de los propios documentos de TRM hay que mirar de qué mes son. El 76% que vimos antes era el peso por tipo de vulneración. El 76% del que hablamos ahora es la parte de Corea del Norte: son, por tanto, cifras distintas. El documento que TRM publicó el 30 de abril, «Corea del Norte se llevó el 76% de todo el valor robado en hackeos cripto en 2026, con solo dos ataques», divide sobre una base acumulada del 1 de enero al 30 de abril de 2026. Sin embargo, el documento del 1 de julio sobre el primer semestre vuelve sobre ese mismo punto de abril y lo reescribe como «71% hasta abril». Es decir, la diferencia entre el 76% (fin de abril) y el 66% (fin de junio) no se explica solo por el periodo. También puede contener una revisión interna del recuento de TRM. En este artículo no hemos encontrado ninguna explicación sobre por qué el 76% pasó a ser 71%. Significa que, aun tratándose de la misma entidad, no se pueden enlazar directamente cifras de publicaciones distintas.
Por qué importa este dinero
El 6 de mayo de 2022, al anunciar sanciones contra un mezclador de criptoactivos (un servicio que revuelve el recorrido del dinero para dificultar su rastreo), el Departamento del Tesoro de EE. UU. escribió lo siguiente: «Bajo la presión de fuertes sanciones de Estados Unidos y de la ONU, Corea del Norte se ha apoyado en actividades ilícitas, entre ellas robos informáticos dirigidos a plataformas de criptoactivos e instituciones financieras, para financiar sus programas ilegales de armas de destrucción masiva (ADM) y de misiles balísticos». Las entidades que investigan apuntan en la misma dirección: con las sanciones cerrando las vías normales para conseguir divisas, el hackeo hace de fuente de financiación alternativa.
La evolución de los importes es esta. En su documento del 18 de diciembre de 2025, TRM Labs estimaba que las pérdidas mundiales por hackeos de ese año habían superado los 2.700 millones de dólares y que la parte correspondiente a Corea del Norte era bastante más de la mitad. Es el recuento hasta el día en que salió ese documento, no una cifra cerrada después de terminar el año. El mismo documento atribuía, solo en 2025, al menos 1.500 millones de dólares a actividades ligadas a Corea del Norte. Los 643 millones de dólares del primer semestre de 2026 son menos que eso. Pero se trata de medio año, que no puede ponerse en la misma casilla que un año entero. El acumulado de 6.750 millones de dólares y la estimación anual de 2025 del orden de 2.000 millones de dólares, que aparecían en la versión anterior, se quitaron porque no se encuentran en la página de TRM citada.
Aquí conviene precisar una cosa. El informe de TRM sobre el primer semestre de 2026 indica unos 1.700 millones de dólares solo para el primer semestre de 2025. Pero el documento de diciembre de 2025 se limitaba a indicar, para todo el año, al menos 1.500 millones de dólares. Como «al menos» es un límite inferior, no se puede decir que una de las dos cifras sea falsa. Lo que ocurre es que, leyendo solo el documento de diciembre, es fácil quedarse con un tamaño anual menor del real. Por eso no hay que enlazar las dos cifras para leerlas como una tendencia anual. La regla que aplicamos antes al 76% y al 66% vale igual aquí.
Conviene añadir que el «29,7% (340,4 millones de dólares)» de 2023, que se cita a menudo, es un valor acumulado hasta el tercer trimestre de 2023. Si se pone en la misma línea que cifras anuales cerradas para trazar una tendencia, queda más pequeño de lo que fue.
Corea del Sur tampoco es una excepción. A Upbit, el mayor exchange del país, le robaron 342.000 ETH en 2019 (unos 58.000 millones de wones de entonces). El 27 de noviembre de 2025 volvió a sufrir un ataque en el que salieron al exterior criptoactivos por unos 44.500 millones de wones. Un responsable del Ministerio de Ciencia y TIC declaró: «Que el hackeo ocurriera el mismo día y de la misma forma que hace seis años hace muy probable que sea obra del mismo grupo norcoreano». Es una estimación del Gobierno y del sector de la seguridad, no una decisión firme de un tribunal.
Ver los números — el importe baja, pero…
El importe no bajó porque hubiera menos ataques. En el primer semestre de 2026 hubo 207 incidentes. TRM explica la diferencia porque «hubo menos robos de gran tamaño en el resto del ecosistema que en 2025». Y añade que «la caída de los importes robados no debe confundirse con un entorno más seguro». Es decir, que el total baje no significa que la amenaza baje. Es un valor que cambia según haya habido o no un incidente muy grande.
El debate: ¿la amenaza baja o se vuelve más precisa?
El sector de la seguridad insiste en que la caída de los importes no debe leerse como una amenaza menor. El argumento es la estructura que hemos visto. Las vulneraciones de infraestructura y operación fueron solo el 15% de los incidentes, pero generaron el 76% del importe. Significa que atacar la gestión de claves y a las personas causa mucho más daño que buscar un fallo en el código.
En sentido contrario, hay quien ve la caída como resultado de las sanciones y del refuerzo de la seguridad. Pero la explicación que daba la versión anterior —«como los exchanges reforzaron su seguridad, los ataques se desplazaron a las finanzas descentralizadas (DeFi: servicios financieros que funcionan mediante programas, sin una empresa intermediaria)»— iba en sentido contrario al documento de TRM citado, así que se quitó. En su documento de diciembre de 2025, TRM considera que los objetivos norcoreanos se desplazaron desde los bridges (servicios que hacen de puente entre cadenas de bloques distintas) hacia servicios centralizados, más vulnerables al engaño de las personas. La razón que da es que un servicio centralizado puede provocar un daño mucho mayor que un solo bridge. En definitiva, con los documentos públicos disponibles hoy no se puede determinar la razón principal de la caída de los importes. También hay que tener en cuenta que Corea del Norte niega estos análisis en sí mismos.
Lo que viene: qué hay que vigilar
Hay tres cosas que merece la pena seguir. Primera, si se mantiene la observación de TRM (diciembre de 2025) sobre el desplazamiento de los objetivos desde los bridges hacia los servicios centralizados. Segunda, si el peso de las vulneraciones de infraestructura y operación sigue siendo alto. Si es así, la defensa tendrá que centrarse menos en revisar el código y más en la gestión de claves y en responder a los engaños dirigidos a personas de dentro. Tercera, si en el recuento del segundo semestre vuelve a aparecer un incidente aislado muy grande.
A un usuario particular le resulta difícil elegir «qué servicio es más seguro» solo con estas estadísticas, porque no hay datos públicos que permitan comparar el porcentaje de almacenamiento en frío (un monedero desconectado de internet) de cada exchange. Lo que TRM recomienda en su informe semestral son tres cosas: la firma con dispositivo físico, una gestión sólida de las claves y la aprobación por varias personas cuando se mueven importes grandes. Es decir, poner el peso en los controles que de verdad protegen el dinero, más que en la revisión del código. Son puntos que debe tener el servicio, no opciones que pueda elegir un particular. Este artículo no recomienda ninguna decisión de inversión sobre un servicio o un activo concreto.
Lo que este artículo no pudo comprobar
- El informe original de Blockaid — las cifras del 55% y el 74% se comprobaron a través de la información de VOA. No pudimos abrir el informe publicado directamente por Blockaid. También queda por contrastar con el original si el total son «unos 1.100 millones de dólares» o una cifra del orden de 1.070 millones.
- El motivo por el que TRM revisó el peso referido a abril — no encontramos ninguna explicación sobre por qué el 76% del documento del 30 de abril pasó a ser 71% en el del 1 de julio (si fue una corrección del recuento o un cambio de la base de división).
- La cifra cerrada de todo 2025 — TRM solo indicó el límite inferior, «al menos 1.500 millones de dólares». La estimación del orden de 2.000 millones de dólares publicada por otra entidad no pudo comprobarse, en esta corrección, en un documento emitido directamente por esa entidad, así que se quitó del texto.
- Los detalles del incidente de Upbit de 2025 — el número de tipos de activos robados y el número de direcciones externas de destino no pudieron comprobarse, en esta revisión, en un documento emitido directamente por una institución, así que se quitaron del texto.
- El importe acumulado blanqueado relacionado con las sanciones de la OFAC — no pudimos comprobar el texto original del aviso de sanciones, así que se quitó del texto.
- H1 2026 Crypto Hacks Reach Record High as Losses Fall Below USD 1 Billion — TRM Labs (01.07.2026)
- North Korea Stole 76% of All Crypto Hack Value in 2026 — With Just Two Attacks — TRM Labs (30.04.2026, periodo contado del 01.01.2026 al 30.04.2026)
- Corea del Norte concentra el 55% de las pérdidas por hackeos de criptoactivos del primer semestre — VOA Corea (citando a Blockaid) (30.07.2026)
- North Korea behind two-thirds of crypto theft in H1 2026, report says — UPI (03.07.2026)
- North Korea and the Industrialization of Cryptocurrency Theft — TRM Labs (18.12.2025)
- U.S. Treasury Issues First-Ever Sanctions on a Virtual Currency Mixer, Targets DPRK Cyber Threats — Departamento del Tesoro de EE. UU. (06.05.2022)
- Upbit, con un robo de 44.500 millones de wones: se sospecha del grupo norcoreano Lazarus — The Korea Economic Daily (28.11.2025)
- North Korea hackers stole crypto to fund nuclear program: TRM, Chainalysis — CNBC (06.09.2023, acumulado hasta el 3T de 2023)
Este artículo lo preparó nuloq con ayuda de herramientas de IA, a partir de los documentos listados arriba en «Fuentes». En la corrección del 11 de septiembre de 2026, los documentos que se abrieron y leyeron directamente son: el informe semestral de TRM Labs del 1 de julio de 2026, su documento del 30 de abril de 2026, su documento sobre tendencias largas del 18 de diciembre de 2025 y el comunicado del Departamento del Tesoro de EE. UU. del 6 de mayo de 2022. No se pudo abrir el informe original de Blockaid, así que todas las cifras relacionadas se recogen tal como las difundió VOA. En la corrección adicional del 11 de septiembre de 2026 volvimos a abrir el informe semestral de TRM del 1 de julio y su documento del 18 de diciembre para comprobar en el original los «unos 1.700 millones de dólares» del primer semestre de 2025, el «más de 2.700 millones de dólares», el «bastante más de la mitad» y los tres puntos de recomendación. El análisis sobre la autoría es una evaluación de entidades que investigan y no ha sido establecido en firme por un tribunal. Las cifras de los recuentos varían según la entidad y la fecha de cierre. El objetivo es informar, no servir de base para una decisión de inversión, y corregiremos cualquier error que se confirme.
Artículos relacionados
57 armas nucleares norcoreanas: la palabra que Trump evitó decir
Trump cifra por primera vez el arsenal norcoreano en 57 armas nucleares y prevé reunirse con Kim Jong-un este año, pero evitó decir 'desnuclearización'. Análisis con datos del SIPRI.
2026-07-22 El KOSPI cae tras tocar 7.166, multa de 10 millones de wones al alcalde de Seul y filtracion de datos de diplomaticos
El KOSPI subio un 5% intradia hasta 7.166 pero cerro en 6.797,70 (+0,74%): segun JPMorgan, el desapalancamiento solo va por el 75%. Ademas, por que una multa de 10 millones de wones amenaza la alcaldia de Seul y por que la filtracion de 10.000 datos de diplomaticos se revelo 5 meses tarde.
150 soldados, 70 % de petróleo: el dilema de Corea del Sur en Ormuz
Entre la presión de EE. UU. y la advertencia de guerra de Irán, Corea del Sur evalúa enviar 150 soldados al estrecho de Ormuz, por donde pasa el 70 % de su petróleo. El dilema, explicado en cifras.
Bienestar 148,8 billones de wones, deuda pública 1.519,8 billones: ¿entre qué se divide el 48,3 %?
Distinguimos los dos alcances con los que se cuenta el presupuesto del ministerio y corregimos un error: en el denominador del ratio de deuda pública está el PIB nominal. Mientras no se verifiquen los supuestos oficiales de PIB no nos pronunciamos sobre la bajada del ratio, y tampoco está probado que el fondo de respuesta a los desafíos futuros sea la causa de los 106 billones de wones más de deuda.